Правила доступа
Правила доступа задают, какие устройства команды и по каким портам могут подключаться друг к другу. Они настраиваются в разделе Команда → Правила доступа и доступны администраторам и владельцам команды.
Поведение по умолчанию
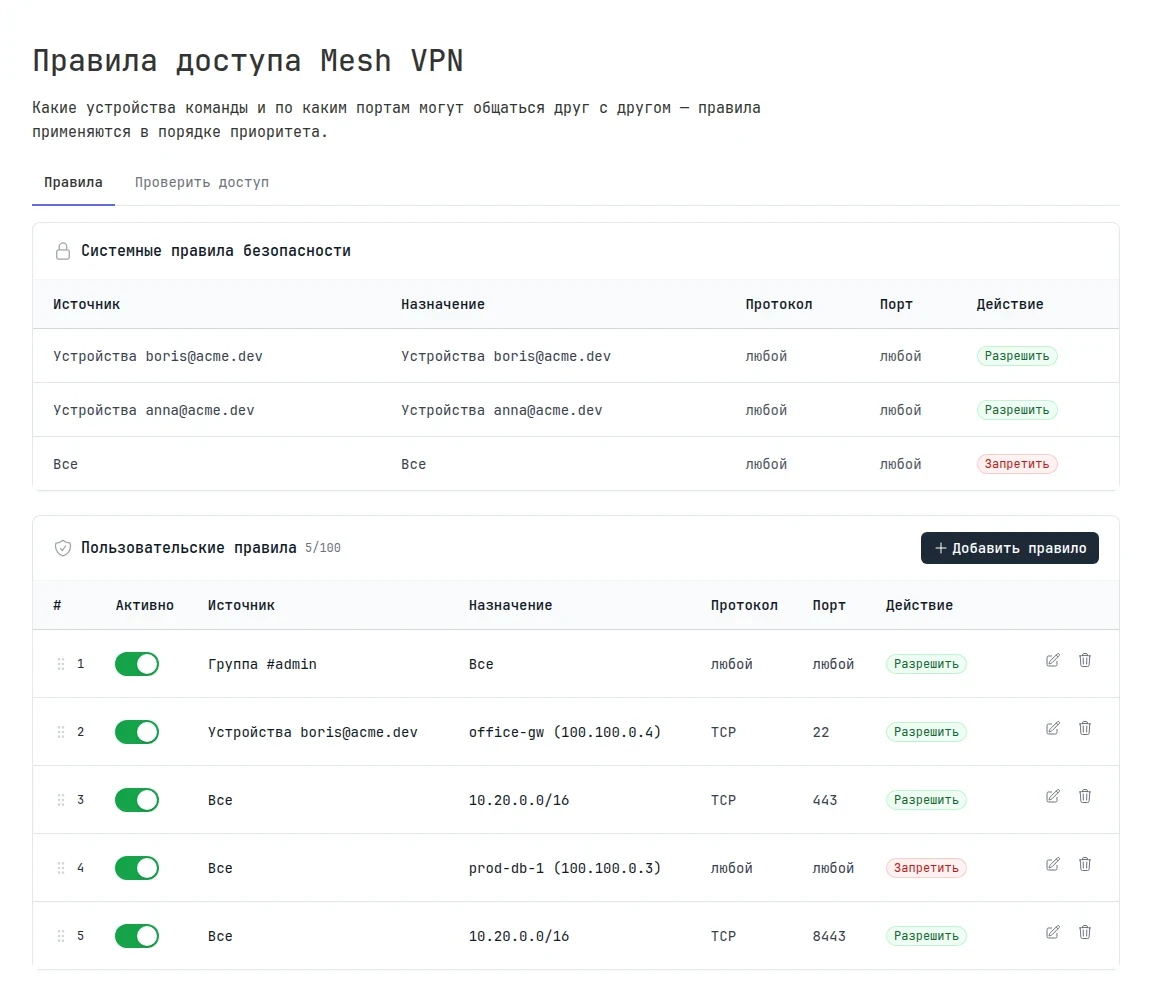
Без своих правил действуют системные:
- устройства одного пользователя видят друг друга;
- всё остальное запрещено.
Поэтому устройства разных участников по умолчанию друг друга не видят. Чтобы открыть доступ, добавьте разрешающее правило. Свои правила можно задавать на тарифе «Легенда», до 100 штук. На других тарифах в разделе видны только системные правила.
Как устроено правило
| Поле | Значения |
|---|---|
| Источник | все устройства, устройства пользователя, конкретное устройство, IP-адрес или подсеть |
| Назначение | то же, что у источника |
| Протокол | любой, TCP, UDP, ICMP и другие IP-протоколы |
| Порт | любой, один порт 22, диапазон 1000-2000 или список 80,443. Только для TCP, UDP, SCTP и «любого» протокола |
| Действие | разрешить или запретить |
Правила проверяются по порядку приоритета, срабатывает первое подходящее. Порядок меняется перетаскиванием, системные правила всегда идут после ваших. Правило можно временно выключить переключателем Активно, не удаляя его.
Правила работают на уровне IP-адресов и портов, HTTP-запросы и TLS они не различают.
Примеры
Открыть администраторам доступ ко всем устройствам:
| Источник | Назначение | Протокол | Порт | Действие |
|---|---|---|---|---|
| Пользователь anna@acme.dev | Все | любой | любой | Разрешить |
Пустить всех на SSH офисного шлюза, но закрыть базу данных:
| Источник | Назначение | Протокол | Порт | Действие |
|---|---|---|---|---|
| Все | office-gw | TCP | 22 | Разрешить |
| Все | prod-db-1 | любой | любой | Запретить |
Открыть всем веб-интерфейсы в офисной подсети, которую раздаёт шлюз:
| Источник | Назначение | Протокол | Порт | Действие |
|---|---|---|---|---|
| Все | 10.20.0.0/16 | TCP | 443 | Разрешить |
Проверить доступ
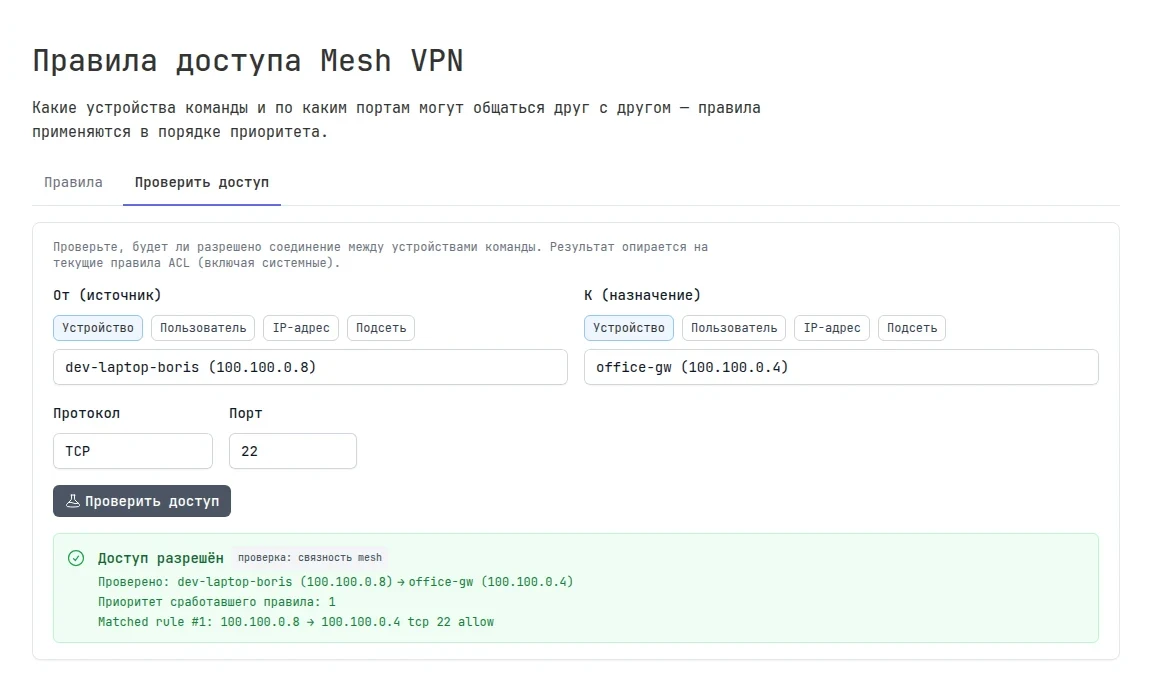
На вкладке Проверить доступ можно узнать, пропустят ли правила соединение, не отправляя трафик. Выберите источник и назначение, протокол и порт и нажмите Проверить доступ. Результат покажет, разрешён ли доступ и какое правило сработало.
То же из командной строки, с текущего устройства:
tuna mesh debug trace self office-gw --proto=tcp --dport=22
Смена тарифа
Если команда перейдёт с «Легенды» на другой тариф, свои правила не удалятся, но перестанут действовать: останутся только системные. После возврата на «Легенду» правила снова заработают.