30 posts tagged with "tuna"

View all tags

🦎 Tunnels are now highly available
· 11 min read
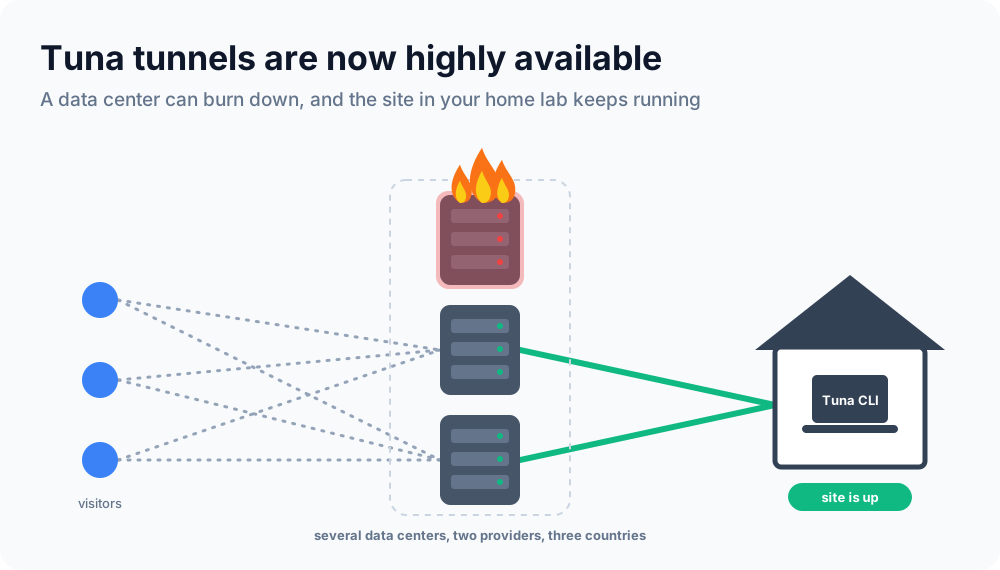
Animation: one of three data centers is on fire, while visitor requests go through the other two and down a tunnel to a home lab, and the site keeps working

For two years, Tuna ran on the same setup it launched with. A tunnel address pointed straight at a specific server, and that server did everything at once: it accepted traffic from the internet, held client connections and passed one to the other. That made sense for a launch. But Tuna has grown. Today we have more than a thousand tunnels online at any given moment, and our tunnel nodes accept tens of thousands of connections a day. For a service like that, the "everything on one server" design was no longer good enough. If a server went down for a reboot or lost its network, every tunnel on it went down with it.

On October 14, we finished a migration we'd been preparing since the summer, and our users' tunnels are now truly highly available. It's no exaggeration to say this is the biggest change to Tuna's infrastructure since launch. No server and no data center is a single point of failure anymore. There's nothing you need to do. Addresses and certificates moved over on their own.
📒 1C tunnel — your infobase on the internet with a single command

· 6 min read

Your 1C infobase lives on an office computer, but you need to work with it from home or on a business trip, or show it to a client. 1C:Enterprise is an accounting and business automation platform widely used in Russia, and an infobase is where it keeps a company's data. The usual options are remote desktop, a VPN or publishing the infobase on a web server. The last one is the most convenient for users — the infobase opens right in the browser — but also the most hassle: you need to install Apache or IIS, plug the 1C module into it, forward a port on the router, get a public IP and issue a certificate.

We've added the tuna 1c command to tuna-cli 0.37, and it does all of this for you. One command, and the infobase is available at an HTTPS address:

tuna 1c "My infobase" --basic-auth="login:password"

☸️ Kubernetes tunnel — temporary cluster access with a single link

· 4 min read

Here's a familiar scenario: a contractor needs to check logs in the staging cluster, a colleague from another team needs to help with debugging, and the cluster's API server isn't reachable from the internet. The usual choice is between "set them up with a VPN and an account" and "send them your kubeconfig" — and both options are bad.

We've added a new tunnel type to tuna-cli 0.36: Kubernetes. One command, and the guest gets a link to a ready-made kubeconfig that works with plain kubectl:

tuna kubernetes --context=staging --service-account=shop/debug --preset=debug --ttl=4h

🎁 Бесплатный тариф без таймера и с постоянным поддоменом

· 3 min read

У бесплатного тарифа Tuna было два ограничения, на которые жаловались чаще всего: туннель жил только 30 минут, а адрес при каждом запуске был новым. Оба ограничения мы убрали:

  • HTTP-туннель на бесплатном тарифе работает без ограничения по времени — сколько нужно;
  • у каждого пользователя есть собственный постоянный поддомен вида brave-otter-4821.ru.tuna.am, который не меняется между запусками.

🧑‍💻 Terraform-провайдер для Tuna

· 3 min read

Когда туннелей, доменов и шлюзов становится больше десятка, настраивать их кликами в личном кабинете уже неудобно: сложно повторить конфигурацию для второго окружения, непонятно, кто и когда что поменял. Поэтому мы выпустили Terraform-провайдер yuccastream/tuna — теперь инфраструктуру Tuna можно хранить в git рядом с остальным кодом, ревьюить в merge request'ах и применять через terraform apply.

terraform {
required_providers {
tuna = {
source = "yuccastream/tuna"
}
}
}

resource "tuna_domain" "preview" {
subdomain = "myapp-preview"
location = "ru"
}

🖥️ tuna-cli 0.36 — интерфейс в терминале и большое обновление

· 6 min read

За последние два релиза консольный клиент tuna-cli изменился сильнее, чем за весь предыдущий год. Главное — у туннелей появился полноэкранный интерфейс в терминале: вместо бегущего текстового лога вы видите ленту запросов, метрики, сессии баз данных и SSH и можете разобрать любой запрос, не выходя из консоли.

🗝️ Секреты целиком из консоли — большое обновление tuna secrets

· 4 min read

До недавнего времени секреты в консоли умели немного: скачать конфигурацию, привязать каталог и запустить приложение с переменными окружения. Всё остальное — завести секрет, поправить значение, создать окружение — приходилось делать в личном кабинете.

В tuna-cli 0.35 tuna secrets стал полноценным инструментом: секретами, проектами, окружениями и сервисными ключами теперь можно управлять целиком из терминала, а вывод команд удобно разбирать в скриптах и CI.

💳 Оплата международными картами — подключили PayPro Global

· 3 min read

Пожалуй, самая долгожданная просьба в нашей поддержке наконец закрыта: подписку в Tuna теперь можно оплатить международной картой. Мы подключили платёжного провайдера PayPro Global и принимаем оплату в долларах картами Visa и Mastercard практически любой страны.

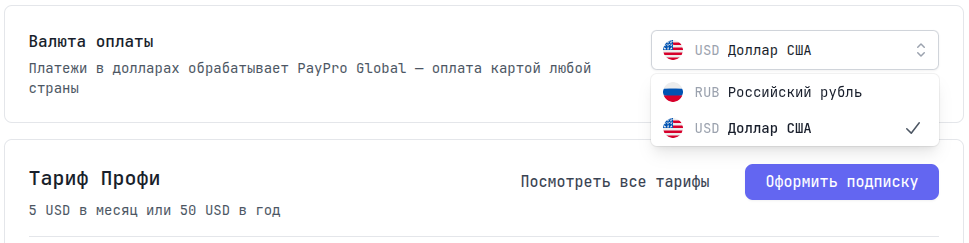
Переключатель валюты оплаты в личном кабинете Tuna — рубли или доллары США

🔐 Ключи доступа (passkeys) — вход в Tuna без пароля

· 4 min read

Пароли всем надоели: их придумывают, забывают, пересылают в чат «на пару минут», а потом меняют после очередной утечки. В Tuna появился способ забыть о них насовсем — вход по ключам доступа (passkeys). Приложили палец, взглянули в камеру или ввели PIN — и вы уже в аккаунте. Ни пароля, ни кода из приложения-аутентификатора.

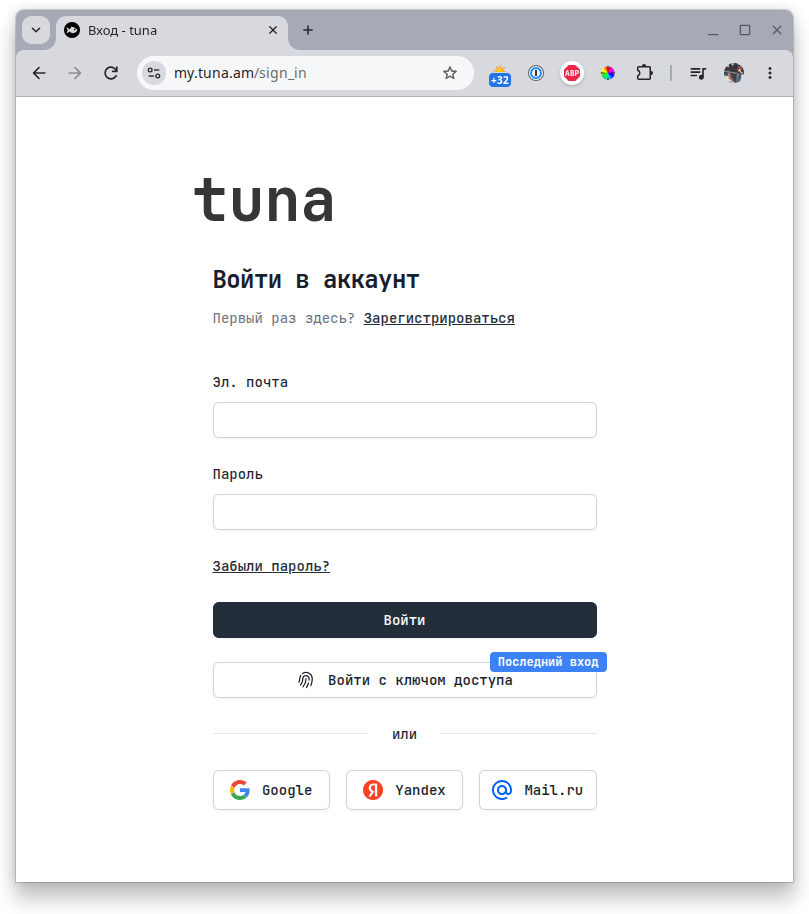
Кнопка «Войти с ключом доступа» на странице входа Tuna

🔐 Безопасность Секретов и отличие от Паролей - мастер-ключ, шифрование и общая архитектура.

· 9 min read

Когда вы отдаёте свои пароли, токены и ключи доступа во внешний сервис, главный вопрос — можно ли ему доверять. Поэтому мы решили показать, как устроена безопасность Tuna Секретов изнутри: где хранится мастер-ключ, каким алгоритмом шифруются данные и — самое важное — что произойдёт, если нашу инфраструктуру взломают и утечёт вся база данных.

🆕 Приложения — Zero Trust доступ к вашим сервисам

· 5 min read

Мы рады представить новый компонент платформы Tuna — Приложения. Это защищённый reverse proxy, который закрывает любой ваш веб-сервис авторизацией, SSO и гранулярным контролем доступа — без единой строчки изменений в самом сервисе.

Перейти к разделу Приложения в документации

Главная страница приложений

Ошибка ERR_NGROK_9040. Ngrok закрыл доступ для всех российских IP-адресов

· One min read

Пользователи массово столкнулись с проблемами в работе ngrok в России — при попытке запустить туннель отображается ошибка ERR_NGROK_9040: "We do not allow agents to connect to ngrok from your IP address". Это связано с санкциями, которые запрещают предоставление сервиса пользователям из России.